Gianluca Riato | MIH IT Manager
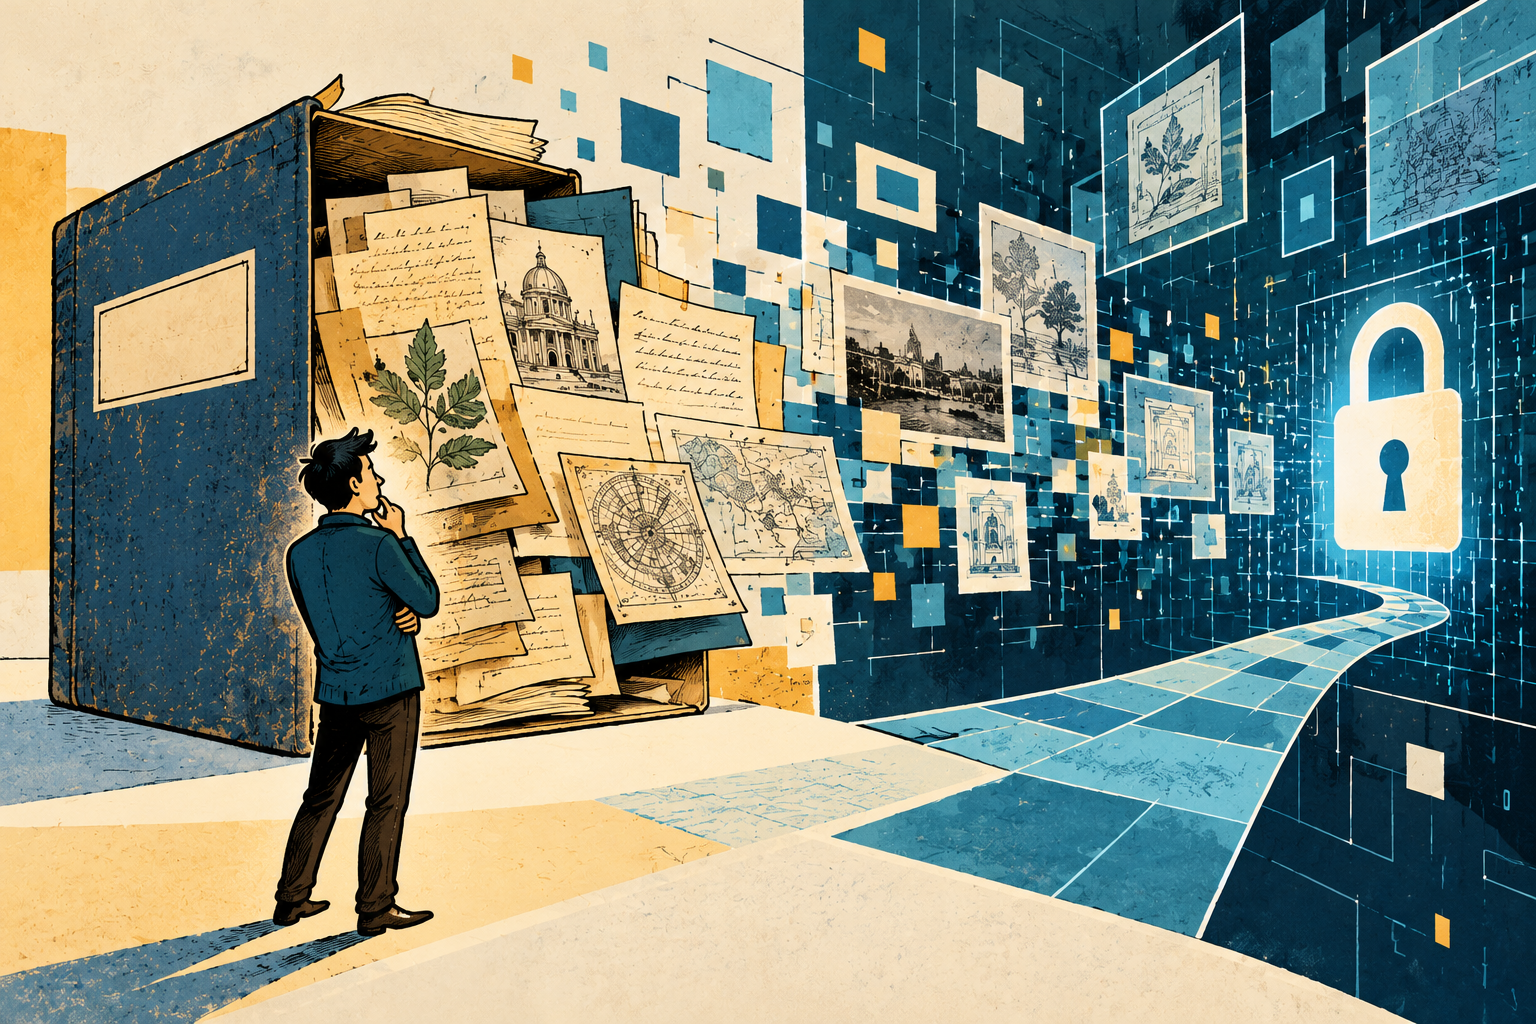
Quanto valgono i tuoi dati? Non è una domanda retorica. È il punto di partenza di qualsiasi strategia di sicurezza informatica. Prima di scegliere strumenti e tecnologie, occorre conoscere il patrimonio informativo che si vuole proteggere, comprenderne il valore e valutare le conseguenze di una sua eventuale perdita, alterazione o indisponibilità.
Il valore, naturalmente, non è soltanto economico. Un archivio storico digitalizzato può contenere documenti unici, testimonianze irripetibili, informazioni essenziali per ricostruire l'identità di un'impresa o la storia di una comunità. E il suo valore può aumentare nel tempo, quando quelle informazioni diventano fonti per nuove ricerche e interpretazioni.
È anche da questa consapevolezza che prende avvio una riflessione sulle tecnologie della sicurezza, particolarmente attuale per Made In Heritage dopo il conseguimento, da parte del suo leading partner mind@ware, della certificazione ISO/IEC 27001:2022. Un percorso che ha coinvolto anche l'analisi delle procedure di acquisizione digitale di libri e documenti storici provenienti da archivi e biblioteche.
La certificazione riguarda la gestione della sicurezza delle informazioni e si fonda su un principio fondamentale: identificare i rischi, valutarne l'impatto e adottare controlli adeguati. Ma quando le informazioni costituiscono un patrimonio storico, la sicurezza assume una duplice dimensione: proteggere i dati dalle minacce del presente e garantirne l'esistenza, l'integrità e l'accessibilità nel futuro.
La prima dimensione riguarda la protezione dei dati da accessi non autorizzati, sottrazioni, alterazioni e attacchi informatici.
Le tecnologie oggi disponibili permettono di affrontare queste esigenze con soluzioni differenti, da valutare in funzione del valore dei dati, dei rischi e delle risorse disponibili. La sfida non è adottare gli strumenti più sofisticati, ma individuare il giusto equilibrio tra sicurezza, accessibilità, prestazioni e sostenibilità economica.
La gestione di archivi digitali di grandi dimensioni, nell'ordine di decine o centinaia di terabyte, fino ai petabyte, può richiedere infrastrutture di memorizzazione NAS o SAN, integrate in architetture ridondanti e distribuite su più sedi. Soluzioni progettate per ridurre il rischio di perdita dei dati e favorire la continuità operativa. A queste si affiancano tecnologie di autenticazione multifattore (MFA) e sistemi di cifratura, che contribuiscono a proteggere le informazioni da accessi non autorizzati, anche durante il loro trasferimento.
Accanto alle infrastrutture di memorizzazione operano sistemi di monitoraggio e rilevamento delle minacce, come EDR e XDR, che possono integrare funzionalità di intelligenza artificiale per individuare comportamenti anomali. A questi si affiancano servizi specialistici di rilevamento e risposta agli incidenti (MDR) e centri operativi dedicati alla sicurezza (SOC) e alla gestione delle infrastrutture (NOC), capaci di assicurare, quando previsti, un presidio continuativo anche 24 ore su 24.
Un ruolo fondamentale è svolto dai backup, soprattutto quando sono isolati o immutabili, cioè protetti da modifiche e cancellazioni per un periodo prestabilito. In caso di attacco ransomware, errore umano o guasto, consentono di recuperare i dati, purché siano accompagnati da procedure di ripristino periodicamente verificate.
Ma la tecnologia, da sola, non basta. Un principio fondamentale, coerente con l'approccio della ISO/IEC 27001, è quello del minimo privilegio: ogni utente, applicazione o processo deve disporre esclusivamente delle autorizzazioni necessarie a svolgere le proprie funzioni, e soltanto per il tempo richiesto.
La cybersecurity richiede dunque un'attenta progettazione dell'intero sistema. Un archivio destinato alla consultazione pubblica, un fondo documentale riservato e una banca dati contenente informazioni personali presentano esigenze differenti. Un archivio sicuro non deve diventare un archivio inaccessibile: l'obiettivo è proteggere le informazioni senza comprometterne la fruibilità.
Esiste però una seconda dimensione della sicurezza, meno visibile ma altrettanto importante. Un file può essere perfettamente protetto dagli attacchi informatici e diventare comunque inutilizzabile nel giro di pochi anni.
Supporti che si deteriorano, formati che diventano obsoleti, software non più disponibili, metadati mancanti: sono alcuni dei rischi che minacciano la sopravvivenza del patrimonio digitale.
La conservazione digitale a lungo termine richiede tecnologie e metodologie capaci di garantire nel tempo i tre principi fondamentali della sicurezza delle informazioni, sintetizzati nell'acronimo RID: Riservatezza, Integrità e Disponibilità. Per un archivio storico, tuttavia, questi requisiti devono essere accompagnati da ulteriori garanzie: l'autenticità dei documenti, la loro leggibilità e la possibilità di continuare a comprenderli e utilizzarli anche a distanza di molti anni, indipendentemente dall'evoluzione dei software e dei sistemi informatici.
È in questa prospettiva che assume importanza l'impiego di formati standardizzati progettato specificamente per favorire la conservazione a lungo termine dei documenti digitali. La scelta del formato, tuttavia, è soltanto uno degli elementi di una strategia più ampia, che deve tenere conto dell'evoluzione dei software e delle infrastrutture.
Un'altra esigenza fondamentale riguarda la conservazione degli originali digitali e la tracciabilità delle successive elaborazioni. Le tecnologie di acquisizione e trattamento delle immagini consentono oggi di migliorare la leggibilità dei documenti, correggere imperfezioni e produrre versioni ottimizzate per differenti modalità di consultazione. È però indispensabile preservare il file originale, documentando le trasformazioni effettuate e mantenendo la possibilità di ricostruire il percorso che ha portato al risultato finale.
A questo scopo intervengono strumenti specifici. Gli algoritmi hash permettono di generare impronte digitali dei file, utilizzate per verificarne l'integrità attraverso controlli periodici (checksum). I metadati di conservazione consentono invece di documentare la provenienza degli oggetti digitali, le loro caratteristiche tecniche e le operazioni effettuate nel tempo.
In un archivio storico, infatti, rendere verificabile anche la storia delle sue trasformazioni.
A queste soluzioni si aggiungono copie ridondanti, controlli periodici e procedure di migrazione tecnologica, necessarie quando formati, software o infrastrutture non sono più sostenibili.
È importante distinguere il backup dalla conservazione digitale: il primo permette di recuperare ciò che è stato perduto o danneggiato; la seconda deve assicurare che ciò che abbiamo conservato rimanga integro, comprensibile e utilizzabile nel tempo.
Cybersecurity e conservazione digitale non sono dunque alternative, ma componenti di una medesima strategia. Un archivio può essere protetto contro le intrusioni e perdere progressivamente la propria leggibilità. Oppure può essere progettato per durare decenni, ma rimanere vulnerabile a cancellazioni e manomissioni.
La domanda iniziale torna allora ad assumere un significato più ampio: quanto valgono i nostri dati? E soprattutto, quanto valore perderemmo se tra venti o trent'anni non fossimo più in grado di consultarli, comprenderli e utilizzarli? Per rispondere servono competenze tecnologiche, ma anche la conoscenza del patrimonio e delle sue possibili destinazioni d'uso.
Perché digitalizzare significa creare nuove possibilità di accesso alla memoria. Garantirne la sicurezza significa fare in modo che quelle possibilità non abbiano una data di scadenza.